Cómo armar un comité de IA: roles, composición y gobernanza
Guía práctica para constituir un comité de IA funcional: 5 roles innegociables, perfiles a excluir, charter mínimo y rituales operativos para mid-market mexicano.
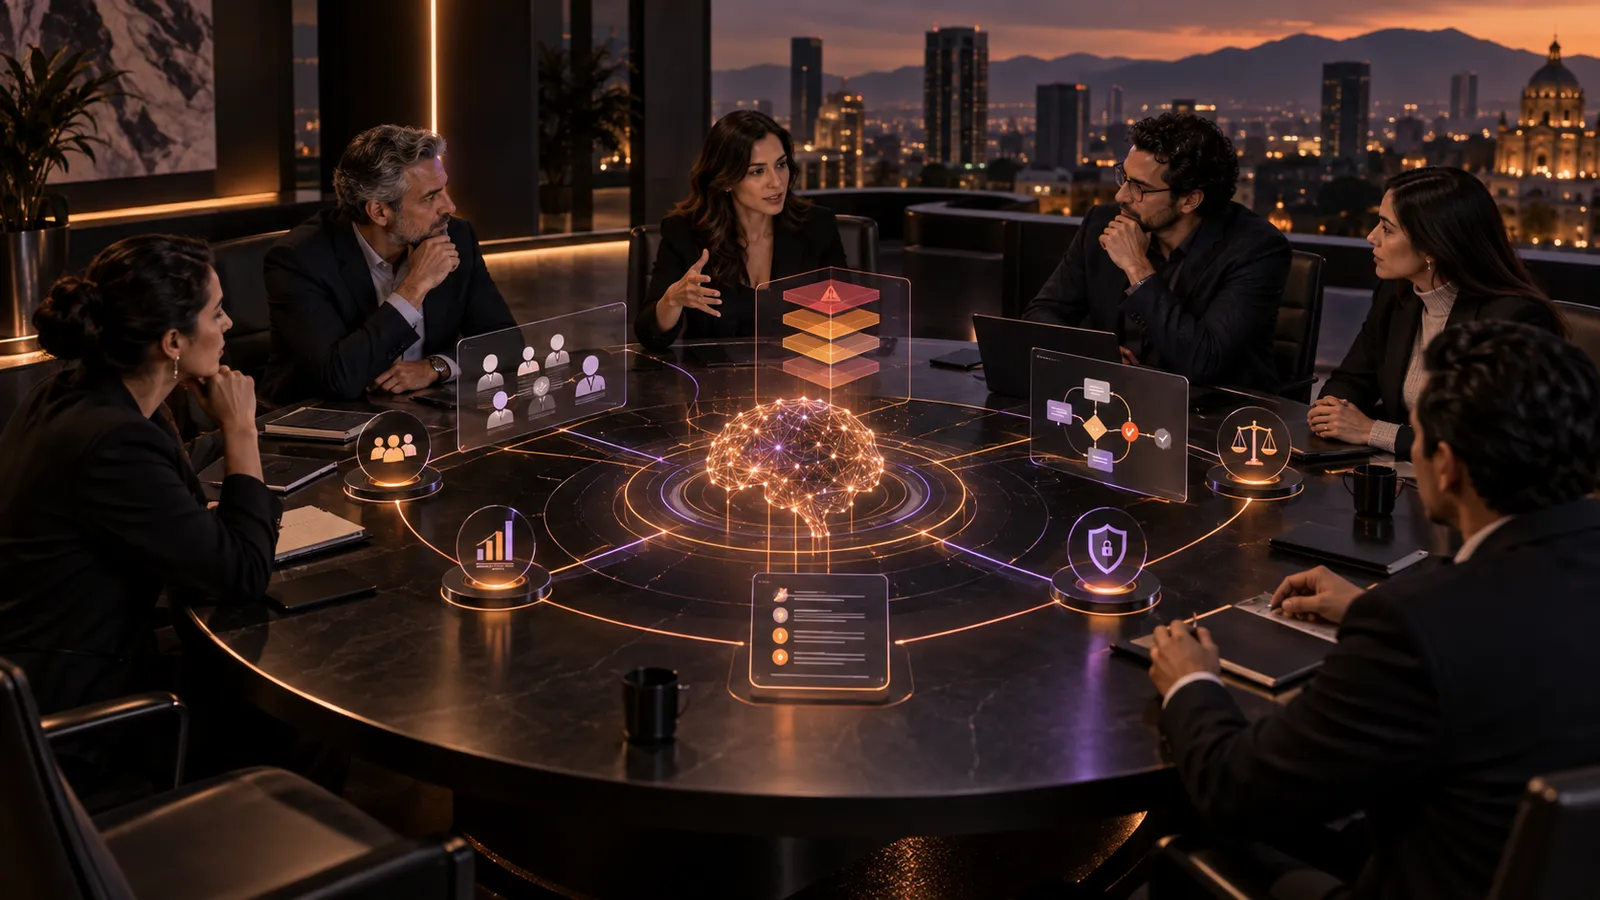
La gobernanza falla cuando el comité se convierte en una reunión informativa o cuando se espera que un proveedor decida por la empresa. También falla cuando se obliga a participar a demasiadas personas en todos los asuntos, aunque solo algunas tengan contexto o responsabilidad.
El objetivo no es agregar burocracia. Es acelerar decisiones que, sin un órgano claro, quedan repartidas entre tecnología, legal, seguridad, compras y las áreas de negocio.
# ¿Qué es un comité de IA?
Es el órgano que establece dirección, límites y responsabilidad para el uso, adquisición, desarrollo y operación de sistemas de IA. Su alcance puede cubrir desde herramientas generativas para productividad hasta modelos integrados en procesos críticos o agentes con capacidad de ejecutar acciones.
El NIST AI Risk Management Framework no ordena crear un comité con una forma única. Sí pide estructuras de rendición de cuentas, funciones documentadas, responsabilidad del liderazgo, diversidad de perspectivas y controles proporcionales al riesgo. Esa diferencia es importante: el marco define resultados de gobierno, no un organigrama universal.
# ¿Toda empresa necesita un comité formal?
No necesariamente. Una empresa con pocos usos de bajo riesgo puede operar con un responsable, un grupo de revisión convocado cuando sea necesario y una ruta de escalamiento. El comité permanente cobra sentido cuando aumentan el número de casos, las áreas involucradas, el impacto en terceros o la autonomía de los sistemas.
| Situación | Estructura posible |
|---|---|
| Exploración con pocos usos internos | Responsable de IA y revisión por caso |
| Varios pilotos en distintas áreas | Grupo de trabajo con patrocinador y registro común |
| Sistemas en producción o decisiones de mayor impacto | Comité formal y paneles especializados |
| Portafolio amplio y regulado | Comité, funciones operativas y revisión independiente según riesgo |
La madurez no se mide por la cantidad de reuniones. Se mide por la capacidad de identificar usos, asignar propietarios, decidir con evidencia y responder cuando cambia el riesgo.
# El mandato: qué decide y qué no decide
Antes de nombrar integrantes, hay que definir el mandato. Un charter breve debe establecer:
- propósito y alcance;
- decisiones que puede tomar el comité;
- asuntos que requieren escalamiento;
- categorías de riesgo y umbrales;
- quórum o reglas de decisión;
- propietarios de ejecución;
- tratamiento de conflictos de interés;
- documentación mínima;
- mecanismos para decisiones urgentes;
- eventos y periodicidad de revisión del propio charter.
El comité puede aprobar criterios, priorizar inversiones, aceptar riesgos dentro de límites definidos, detener un despliegue o exigir controles. No debe reemplazar la responsabilidad operativa de cada área ni asumir revisiones técnicas o jurídicas que requieren especialistas.
# Capacidades que deben estar representadas
No todos los roles necesitan una silla permanente ni cada capacidad exige una persona distinta. En una empresa mediana, alguien puede cubrir más de una función si tiene competencia y autoridad suficientes.
# Patrocinio ejecutivo
Conecta la gobernanza con prioridades, presupuesto y tolerancia al riesgo. Debe poder resolver conflictos entre áreas y asumir responsabilidad por decisiones importantes. Patrocinar no significa presidir todas las sesiones.
# Propiedad del proceso de negocio
La persona dueña del proceso define el problema, las restricciones y el resultado esperado. También responde por la integración del sistema en la operación. Sin este rol, el comité corre el riesgo de aprobar demostraciones técnicamente interesantes pero irrelevantes.
# Tecnología, datos y arquitectura
Evalúa viabilidad, integración, calidad de datos, operación, observabilidad y dependencia de proveedores. Cuando el sistema usa datos de varias áreas, debe quedar claro quién puede autorizar su uso y quién mantiene su calidad.
# Seguridad y privacidad
Revisa accesos, clasificación, amenazas, incidentes, datos personales y controles de terceros. Su participación puede ser permanente o activarse por umbral, según el portafolio.
# Legal, cumplimiento y riesgo
Interpreta obligaciones aplicables al caso, contratos, propiedad intelectual y exposición sectorial. No debe presentarse como un freno automático ni como una aprobación genérica: su contribución depende del contexto concreto.
# Personas usuarias y conocimiento del dominio
Quienes usarán o serán afectados por el sistema aportan señales que una revisión exclusivamente técnica puede perder. Recursos Humanos, representantes clínicos, atención a clientes u operaciones participan cuando el caso lo requiere.
# Evaluación independiente
Los casos de mayor impacto pueden requerir una revisión separada de quien desarrolló o contrató la solución. El proveedor puede aportar evidencia, pero no debe ser el único actor que evalúa su propio trabajo.
# Comité, panel de revisión y grupo de trabajo
Mezclar los tres produce reuniones largas y decisiones difusas.
| Órgano | Función principal | Participación |
|---|---|---|
| Comité directivo | Prioridades, límites, presupuesto y riesgo aceptado | Liderazgo y responsables con autoridad |
| Panel de revisión | Evaluación técnica, legal, seguridad o impacto | Especialistas convocados por caso |
| Grupo de trabajo | Diseño, ejecución, pruebas y adopción | Equipo operativo del proyecto |
El grupo de trabajo prepara evidencia; el panel analiza asuntos especializados; el comité toma o escala decisiones. La separación permite que no todas las personas asistan a todo.
# Matriz de decisiones: quién propone, revisa y aprueba
Un RACI puede servir, pero conviene diseñar la matriz alrededor de decisiones reales.
| Decisión | Propone | Revisa | Aprueba o acepta riesgo |
|---|---|---|---|
| Iniciar un piloto | Dueño del proceso | Tecnología, datos y riesgos aplicables | Patrocinador o comité según umbral |
| Usar datos restringidos | Dueño del caso | Privacidad, seguridad, legal y data owner | Autoridad definida por política |
| Pasar a producción | Responsable del proyecto | Operación, seguridad, evaluación y negocio | Propietario del proceso y órgano correspondiente |
| Ampliar autonomía | Dueño del proceso | Especialistas según impacto | Comité o nivel superior |
| Suspender el sistema | Operación o cualquier función autorizada | Revisión posterior, si es urgente | Responsable designado de contención |
| Retirar el sistema | Propietario | Tecnología, datos, contratos y archivo | Comité o dueño del portafolio |
La tabla debe incluir suplencias y conflictos. Una persona con interés comercial directo en un proveedor no debería aceptar por sí sola el riesgo de contratarlo.
# Qué debe contener el expediente de cada caso
El comité necesita decisiones comparables, no presentaciones persuasivas. Cada caso debería llegar con:
- problema y población afectada;
- propietario de negocio y operador;
- datos, sistemas y terceros involucrados;
- beneficios esperados y forma de medirlos;
- limitaciones conocidas;
- riesgos, controles y riesgo residual;
- pruebas realizadas y resultados;
- revisión humana y ruta de excepción;
- plan de incidentes, reversión y retiro;
- decisión solicitada, responsable y fecha.
El perfil de NIST para IA generativa destaca gobernanza, pruebas antes del despliegue, procedencia del contenido y divulgación de incidentes. Esas prácticas ayudan a que el expediente no se limite a una demostración.
# Cadencia basada en riesgo y eventos
No existe una frecuencia universal. Una reunión mensual puede ser excesiva para una empresa con un piloto, e insuficiente para un portafolio con sistemas críticos.
La cadencia debe considerar:
- cantidad de casos y velocidad de cambio;
- impacto potencial;
- incidentes o degradación;
- cambios de proveedor, modelo o datos;
- próximos puntos de decisión;
- obligaciones contractuales o regulatorias.
Además de la revisión periódica, define eventos que activen una sesión o evaluación extraordinaria: una vulneración, un resultado inesperado grave, expansión a nuevos usuarios, cambio importante de finalidad o aumento de autonomía.
# El registro de decisiones
El acta tradicional suele documentar conversación. El registro de decisiones debe documentar responsabilidad.
Para cada resolución conserva:
- identificador del caso;
- decisión y alcance;
- evidencia revisada;
- condiciones o controles;
- responsable de ejecución;
- riesgo aceptado y por quién;
- fecha de vigencia y próxima revisión;
- votos, recusaciones o disensos relevantes;
- resultado posterior.
También deben registrarse las decisiones de no avanzar. Esa información evita repetir análisis y mejora la priorización futura.
# Indicadores para saber si el comité funciona
No midas éxito por número de sesiones. Usa señales de calidad y operación:
- porcentaje de casos con propietario y clasificación de riesgo;
- tiempo desde solicitud hasta decisión, segmentado por riesgo;
- decisiones con condiciones vencidas;
- incidentes y tiempo de contención;
- casos sin evidencia de revisión humana o pruebas;
- beneficios y riesgos observados después del despliegue;
- excepciones abiertas y antigüedad;
- sistemas sin plan de retiro o responsable vigente.
Una decisión rápida sin evidencia puede ser peor que una demora. El objetivo es reducir espera innecesaria sin rebajar el control.
# Errores frecuentes
# Convertir el comité en una sesión de estatus
Los reportes pueden circular antes. La agenda sin una decisión solicitada debe cuestionarse.
# Copiar una composición universal
“Cinco personas” o “siempre debe presidir el CDO” son atajos. La composición debe responder a las decisiones y riesgos reales.
# Delegar el gobierno al proveedor
El proveedor puede explicar capacidades y limitaciones. La empresa conserva la responsabilidad sobre la finalidad, los datos, la aceptación del riesgo y el impacto en su operación.
# Incluir a todo el mundo en todo
La participación amplia es valiosa, pero puede canalizarse mediante consultas, paneles o revisiones por caso. Un comité sobredimensionado pierde capacidad de resolver.
# Aprobar el piloto y olvidar producción
El riesgo cambia con usuarios, volumen, datos, integraciones y autonomía. La decisión de experimentar no equivale a la decisión de operar.
# Cómo constituirlo en seis pasos
- Inventaria casos activos y próximos.
- Clasifica impactos, datos, autonomía y dependencias.
- Define decisiones, límites y escalamiento.
- Asigna capacidades permanentes y participantes por caso.
- Crea el charter, la matriz y el registro de decisiones.
- Prueba el modelo con uno o dos casos y ajusta fricciones.
ISO/IEC 42001 puede servir como referencia para integrar estas prácticas en un sistema de gestión y mejora continua. Certificarse no es requisito para empezar a gobernar con claridad.
# Preguntas frecuentes
# ¿Cuántas personas debe tener un comité de IA?
Las necesarias para cubrir autoridad y capacidades sin impedir decisiones. La cifra depende del portafolio y el riesgo. Especialistas adicionales pueden participar por caso sin convertirse en miembros permanentes.
# ¿Quién debe presidirlo?
Quien tenga mandato, credibilidad transversal y capacidad de conducir decisiones. Puede ser una persona de negocio, tecnología, datos, riesgo o innovación. El título importa menos que la autoridad definida en el charter.
# ¿Legal debe estar siempre?
Debe existir una ruta clara para involucrar asesoría legal y cumplimiento cuando el caso lo requiera. En portafolios regulados puede ser permanente; en otros, participar por umbral.
# ¿El comité aprueba cada uso de IA?
No debería. Los usos de bajo riesgo pueden operar bajo política y controles preaprobados. El comité concentra su atención en excepciones, decisiones de mayor impacto y cambios materiales.
# ¿Puede operar sin un inventario?
No de forma confiable. Si el órgano desconoce qué sistemas, datos y proveedores existen, no puede priorizar ni supervisar el riesgo.
# Gobierno que permite decidir
Un comité útil no es el que reúne a más directivos. Es el que sabe qué debe decidir, recibe evidencia suficiente, asigna responsables y revisa el resultado.
ia¹ ayuda a empresas a ordenar el portafolio, diseñar el modelo de gobierno y convertir uno o dos casos de uso en un piloto medible antes de escalar. Solicita un diagnóstico de viabilidad.
DIAGNÓSTICODiseña el modelo de gobierno, prioriza casos de uso y define decisiones, responsables y controles antes de escalar